همچنین با گسترش خریدهای آنلاین و خدمات بانکی پیشرفته، روشهای سرقت هم شکل مدرنتری پیدا کردهاند؛ بهطوری که خطر وقوع کلاهبرداری اینترنتی بیش از هر زمان دیگری به افراد نزدیک است و گاهی تنها با یک کلیک، حساب بانکی خالی میشود.
-
رایجترین انواع جرایم سایبری که کاربران با آنها مواجه میشوند
-
چگونه از وقوع کلاهبرداری اینترنتی جلوگیری کنیم؟
-
اگر قربانی کلاهبرداری اینترنتی شدیم، چه اقداماتی انجام دهیم؟
-
آیا هر کلاهبرداری اینترنتی نیاز به پیگیری حقوقی دارد؟
-
چه زمانی مراجعه به وکیل جرایم رایانهای اهمیت پیدا میکند؟
-
سخن پایانی
-
سؤالات متداول
استفاده از خدمات آنلاین با اینکه زندگی را بسیار سادهتر کرده، اما همزمان فاصله میان یک تراکنش امن و افتادن در تله کلاهبرداران را به چند ثانیه کاهش داده است. در چنین فضایی، حفظ امنیت داراییها اهمیت بیشتری پیدا کرده و نیازمند شناخت شگردهای جدید نفوذ است تا اگر با پیامی مشکوک یا اتفاقی غیرمنتظره روبهرو شدیم، سریعترین و درستترین تصمیم را بگیریم.
رایجترین انواع جرایم سایبری که کاربران با آنها مواجه میشوند
گسترش سریع ابزارهای ارتباطی، پیامرسانها و برنامههای بانکی باعث شده تا مجرمان سایبری با تلفیق ترفندهای مهندسی اجتماعی و آسیبپذیریهای امنیتی، تلههای بسیار فریبندهای برای کاربران پهن کنند. نفوذگران معمولاً با برانگیختن حس کنجکاوی یا ترس، افراد را به دام میاندازند؛ بنابراین شناخت بهموقع این شگردها نقشی کلیدی در حفظ اطلاعات و جلوگیری از خسارتهای سنگین مالی دارد.
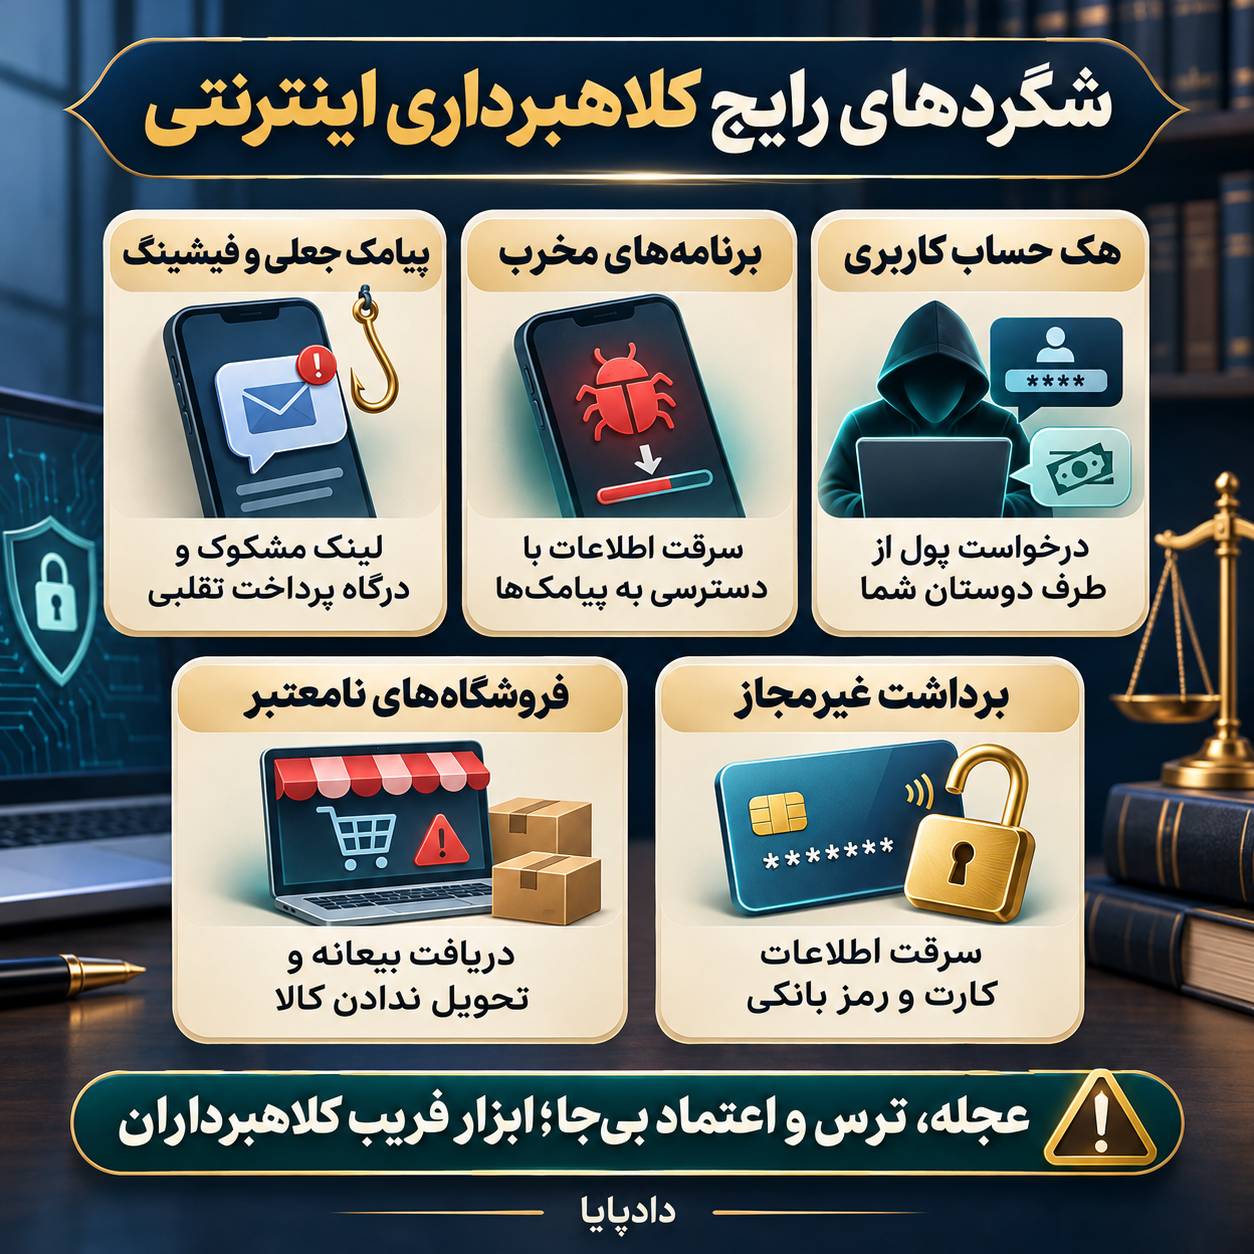
برای آشنایی با تلههای رایج کلاهبرداری در فضای آنلاین، مهمترین روشهای فریب کاربران را بررسی میکنیم:
- فیشینگ و پیامکهای جعلی: مجرمان با ارسال پیامکهای فریبنده حاوی لینک آلوده و مخرب نظیر ابلاغیههای قضایی یا سود سهام، کاربر را به درگاههای پرداخت جعلی هدایت کرده و اقدام به سرقت داراییها میکنند.
- اپلیکیشنهای جعلی و مخرب: این برنامهها در پوشش فایلهای کاربردی نظیر فیلترشکن یا وام فوری منتشر میشوند و پس از نصب، با دسترسی پیدا کردن به پیامکها، رمزهای یکبارمصرف قربانی را سرقت میکنند.
- هک حسابهای کاربری و شبکههای اجتماعی: نفوذگران با هک حساب کاربری و نفوذ به اکانت پیامرسانها یا شبکههای اجتماعی، از طرف صاحب حساب به مخاطبان وی پیام میفرستند و مبالغی را به عنوان قرض فوری تقاضا میکنند.
- کلاهبرداری در خریدهای اینترنتی: صفحات غیرمعتبر در شبکههای اجتماعی با ارائه کالاهای ارزانقیمت، دریافت بیعانه و عدم تحویل سفارش، اقدام به سرقت اموال خریداران آنلاین میکنند.
- برداشت غیرمجاز از حساب بانکی: بدافزارها و سارقان اینترنتی با ترکیب رمزهای پویای دریافتی و اطلاعات کارت، مبالغ موجود در حساب قربانی را جابهجا و تخلیه میکنند.
جدول مقایسه روشهای پرتکرار سرقت اطلاعات بانکی و نشانه هشدار اولیه
چگونه از وقوع کلاهبرداری اینترنتی جلوگیری کنیم؟
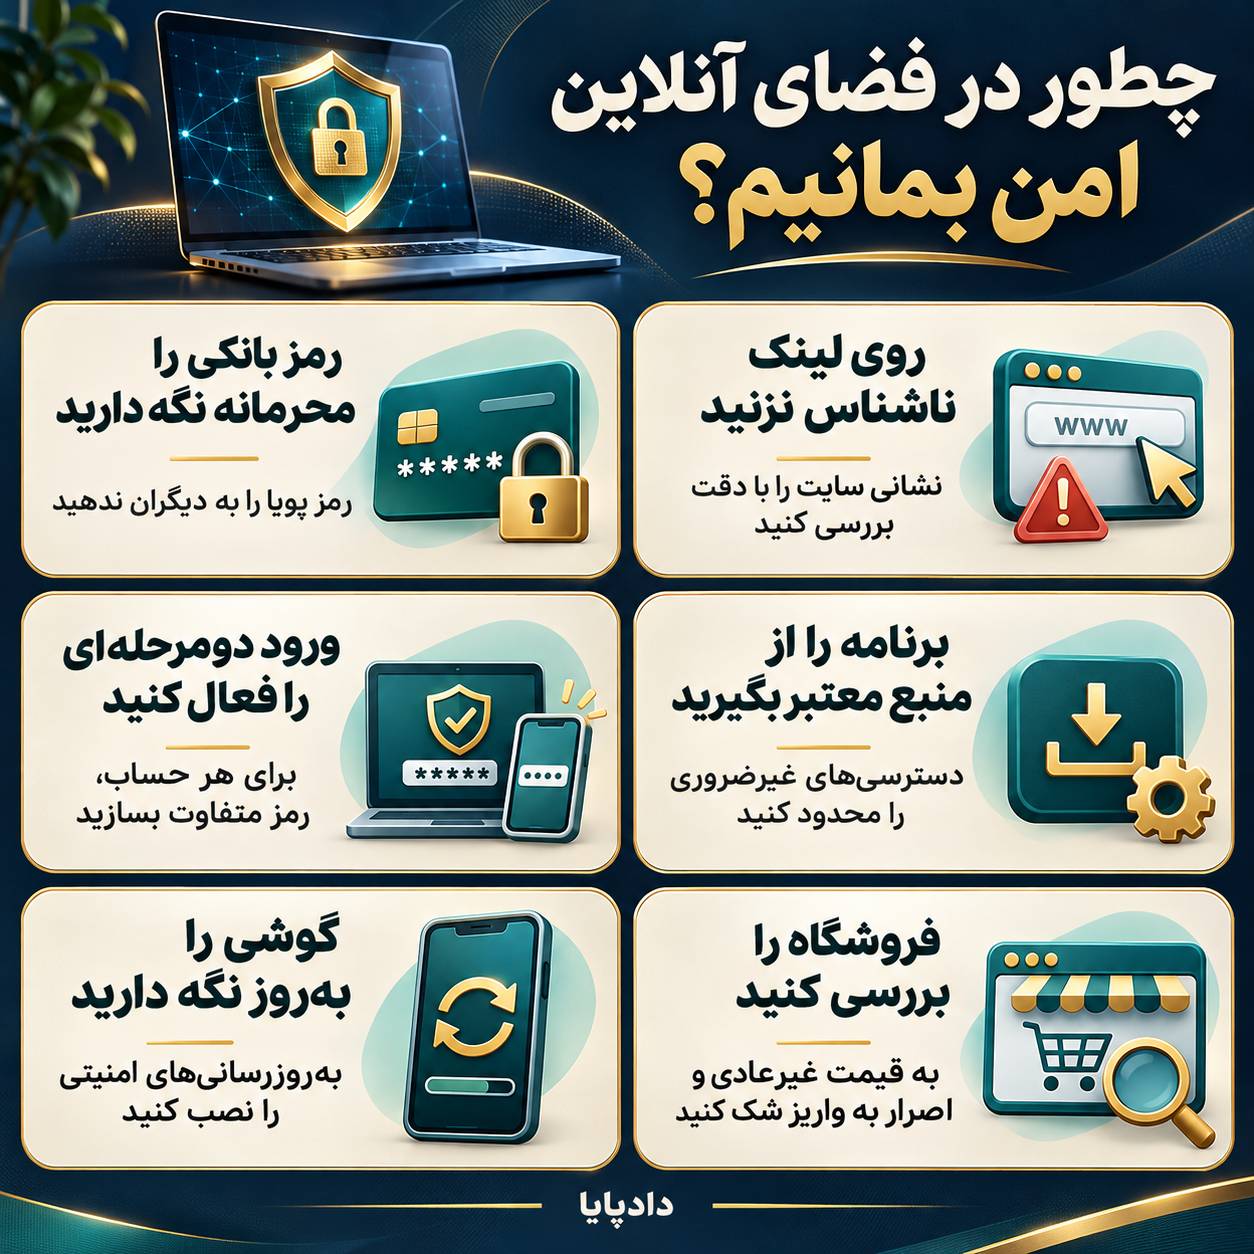
ایمن ماندن در فضای مجازی پیش از آنکه به نصب نرمافزارهای پیچیده وابسته باشد، به عادات رفتاری و رعایت اصول ساده امنیت دیجیتال در استفاده روزمره از تلفن همراه بستگی دارد؛ زیرا در بیشتر مواقع، نفوذها نه از طریق هک سرورهای بزرگ، بلکه دقیقاً به واسطه یک غفلت ساده، عجله یا اعتمادی بیجا رخ میدهند.
مجرمان سایبری همواره روی همین ناآگاهی و تصمیمهای لحظهای حساب باز میکنند تا برنامههای مخرب خود را پیش ببرند. بنابراین تبدیل رفتارهای ایمن به یک عادت همیشگی، دیواره دفاعی بسیار مستحکمی برابر هکرها میسازد و خیال شما را از امنیت اطلاعاتتان آسوده میکند.
چکلیست ۱۰ مرحلهای پیشگیری از کلاهبرداری اینترنتی:
- بررسی پیوندها: روی لینکهای ناشناس، تحریککننده و پیامهای حاوی اخبار جنجالی یا جوایز کلیک نکنید.
- حفظ محرمانگی اعتبارنامهها: اطلاعات کارت، CVV2 و رمزهای یکبارمصرف پیامکشده را تحت هیچ عنوانی در اختیار دیگران نگذارید.
- استفاده از نشانیهای تأییدشده: برای ورود به سامانه اینترنتبانک، آدرس را مستقیماً تایپ کرده و صحت دامنه را بررسی کنید.
- انتخاب بسترهای دانلود مطمئن: اپلیکیشنها و فایلها را صرفاً از فروشگاههای رسمی دریافت کرده و از فایلهای تلگرامی دوری کنید.
- مدیریت دسترسی برنامهها: مجوزهای حساس برنامهها نظیر خواندن پیامک و دسترسی به مخاطبان را با دقت کنترل کنید.
- فعالسازی ورود دومرحلهای: قابلیت تأیید هویت دومرحلهای را در تمامی حسابهای پیامرسان و ایمیلهای اصلی خود فعال سازید.
- استفاده از گذرواژههای قدرتمند: کلمات عبور یکسان، ساده و تاریخهای تولد را برای حسابهای کاربری گوناگون استفاده نکنید.
- احراز هویت فروشگاههای آنلاین: پیش از واریز هرگونه وجه، نماد اعتماد الکترونیکی (اینماد) و هویت مدیران سایت را بررسی کنید.
- تنظیم سقف خروج پول: برای کارتهای متصل به خریدهای اینترنتی، سقف تراکنش روزانه را محدود نگه دارید.
- بهروزرسانی پیوسته سیستمعامل: نرمافزارها و سیستمعامل گوشی هوشمند خود را همیشه به آخرین بستههای امنیتی آپدیت کنید.
اگر قربانی کلاهبرداری اینترنتی شدیم، چه اقداماتی انجام دهیم؟
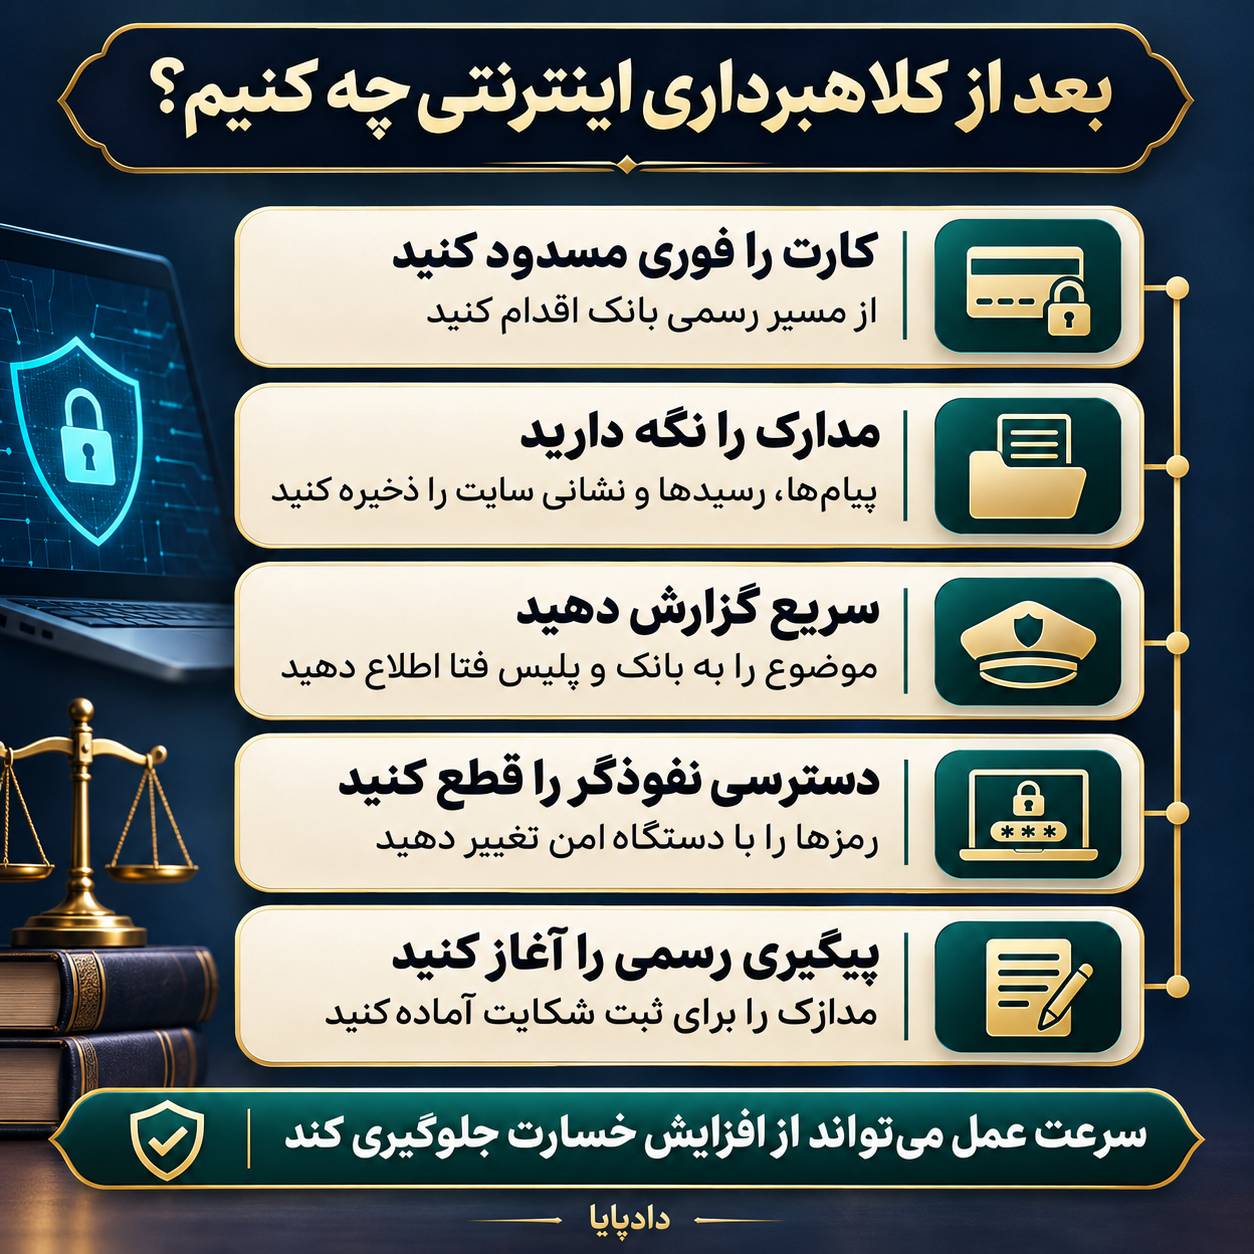
لحظات اولیه پس از وقوع سرقت سایبری حساسترین بازه زمانی برای نجات داراییها به شمار میروند و استرس زیاد نباید مانع سرعت عمل کاربر شود. اگر با پیامک برداشت غیرمنتظره وجه یا قفل شدن ناگهانی حسابهای کاربریتان روبهرو شدید، دستپاچه نشوید؛ زیرا اقدام منطقی و گامبهگام میتواند از تشدید زیانها جلوگیری کند. در صورت وقوع رخدادهای مجرمانه در فضای سایبری، طی کردن مراحل پنجگانه زیر الزامی است:
- مسدودسازی فوری حساب و کارت بانکی: در نخستین ثانیهها با تلفن گویای بانک یا اینترنتبانک تماس گرفته و کارت یا حساب را مسدود کنید. وارد کردن سه باره رمز اشتباه در عابربانک نیز روشی سریع برای غیرفعالسازی آنی کارت است.
- مستندسازی و ثبت ادله دیجیتال: از پیامکهای تراکنش، تاریخچه پیامها، صفحات چت، شماره کارت مقصد و آدرس سایت اسکرینشات بگیرید. هرگز متن پیامها یا سوابق واریز را پیش از تهیه نسخه پشتیبان حذف نکنید.
- گزارش فوری به مراجع مربوطه: با مرکز فوریتهای سایبری پلیس فتا (شماره ۰۹۶۳۸۰) تماس بگیرید تا مسیر ردیابی اولیه پول آغاز شود. این تماس تلفنی به توقف سریع چرخه انتقال وجوه سرقتی در شبکه بانکی کمک میکند.
- قطع دسترسی دستگاه و تعویض رمزها: اتصال اینترنت گوشی را موقتاً قطع کرده و در صورت وجود بدافزار، دستگاه را پاکسازی و رمزها را تغییر دهید. همچنین نشستهای فعال (Active Sessions) در پیامرسانها را بررسی و دسترسیهای ناشناس را فوراً خاتمه دهید.
- ثبت رسمی شکایت از کلاهبرداری اینترنتی در دفاتر قضایی: مدارک گردآوریشده را برای پیگیری قانونی جرایم اینترنتی در دفاتر خدمات قضایی ثبت کنید تا پرونده جهت رسیدگی به دادسرا ارسال شود.
فراموش نکنید که در کلاهبرداری اینترنتی و جرایم سایبری، زمان طلایی مهار خسارت بسیار کوتاه است و هر دقیقه تأخیر میتواند به معنای گردش پول در چندین حساب واسط یا تبدیل آن به رمزارزهای غیرقابل ردیابی باشد. از آنجا که کوچکترین اشتباه در تنظیم عنوان شکایت یا نحوه ثبت ادله دیجیتال میتواند روند دادرسی را ماهها به تعویق بیندازد، دریافت مشاوره فوری و تخصصی نقشی تعیینکننده در سرنوشت پرونده دارد. در چنین شرایط حساسی، همراهی مجموعههای حقوقی معتبری مانند دادپایا در کنار مالباختگان، مسیر پیچیده پیگیریهای قضایی را هموار کرده و از تضییع حقوق قربانیان در مراجع قانونی جلوگیری میکند.
آیا هر کلاهبرداری اینترنتی نیاز به پیگیری حقوقی دارد؟
بسیاری از کاربران پس از سرقت مبالغ کوچک ممکن است تصور کنند ارزش ندارد که وقت خود را صرف پیگیریهای اداری و شکایت کنند. اما باید در نظر داشت که سودجویان سایبری دقیقاً روی همین انفعال و خستگی حساب باز میکنند و با سرقتهای زنجیرهای مبالغ جزئی از هزاران نفر، ارقام نجومی به جیب میزنند.
حتی اگر زیان مالی رخداده در کلاهبرداری اینترنتی ناچیز به نظر برسد، ثبت گزارش رسمی به مراجع قانونی باعث متوقف شدن شماره حسابهای اجارهای و درگاههای واسط کلاهبرداران میشود. این کار علاوه بر اینکه امکان وصول خسارت را حفظ میکند، مانع از گرفتار شدن کاربران دیگر در دام همان شبکه تبهکاری نیز میشود؛ در نتیجه، پیگیری حقوقی جرایم مالی سایبری اقدامی ضروری است که نباید به دلیل کوچک بودن رقم زیان، از آن چشمپوشی کرد.
چه زمانی مراجعه به وکیل جرایم رایانهای اهمیت پیدا میکند؟
زمانی که حجم پرونده سرقت سایبری گسترده باشد، پای رمزارزها به میان بیاید یا حساب کاربری شخص به ابزاری برای فریب دیگران تبدیل شده باشد، شرایط پرونده حساس میشود. در چنین شرایطی ممکن است صاحب سیمکارت یا کارت بانکی به ناحق در مظان اتهام معاونت در جرم قرار گیرد و تفکیک شاکی از متهم دشوار شود؛ در این مواقع، نیاز به حضور یک وکیل متخصص بیش از پیش احساس میشود.
پیچیدگی فنی دادههای رایانهای و ظرافتهای اثبات ادله در دادسرای ویژه جرایم فناوری اطلاعات، ضرورت حضور افراد مسلط بر قوانین سایبری را آشکار میسازد. در مواردی که با پروندههای پیچیده مالی مواجه میشوید، مشاوره با وکیل جرایم رایانهای در تهران مسیر پیگیری پرونده، توقیف وجوه و بازگرداندن اموال را بسیار هموارتر و سریعتر میکند.
سخن پایانی
در نهایت، حفظ امنیت سرمایه در عصر موبایل و تراکنشهای آنلاین، تنها متکی به قفلهای سختافزاری نیست، بلکه به هوشیاری دائمی کاربران بستگی دارد. شناخت بهموقع الگوهای کلاهبرداری اینترنتی و واکنش حسابشده در مواجهه با خطرات احتمالی، مهمترین سپر دفاعی هر کاربر هوشمند در برابر سارقان دیجیتال است.
چنانچه شما یا اطرافیانتان با چالشهای غیرمنتظره سایبری و برداشتهای مشکوک روبهرو شدهاید، زمان طلایی را برای مهار خسارتها از دست ندهید. بررسی ادله الکترونیکی و اقدام بهموقع با همراهی کارشناسان متخصص در دپارتمانهای حقوقی معتبر نظیر دادپایا، اصولیترین مسیر برای صیانت از حقوق قانونی در بستر فضای مجازی است.
سؤالات متداول
- سریعترین راه مسدودسازی حساب مقصد واریز شده چیست؟
فوراً با شماره فوریتهای سایبری پلیس فتا (۰۹۶۳۸۰) تماس بگیرید تا در ساعات ابتدایی پس از واریز، هماهنگیهای سیستمی موقت جهت مسدودسازی حساب کلاهبردار آغاز شود.
- آیا سیمکارت بینام یا اجارهای قابل ردیابی است؟
بله؛ سرنخهای دیجیتال، شناسههای سختافزاری گوشی و گردش حسابهای متصل به خط تلفن، مسیرهای روشنی برای شناسایی هویت استفادهکنندگان واقعی از این خطوط فراهم میکنند.
- در صورت کلاهبرداری رمزارزی شانس بازگشت وجه وجود دارد؟
گرچه ردیابی تراکنشهای بر بستر بلاکچین چالشبرانگیز است، اما در صورت رسیدن رمزارزها به صرافیهای داخلی، امکان توقیف حساب و عودت وجه با دستور قضایی میسر است.
- آیا اسکرینشات از چتهای حذفشده ارزش قانونی دارد؟
تصاویر ذخیرهشده همراه با سایر ادله تکمیلی مانند گزارشهای تراکنش، به نوان اماره دیجیتال در کنار کارشناسی ادله الکترونیک در دادسرا مورد استناد و بررسی قرار میگیرند.
- اگر به اشتباه رمز پویا را در سایت فیشینگ وارد کردیم چه اقدامی انجام دهیم؟
بلافاصله در کمتر از یک دقیقه رمز اول کارت را از طریق دستگاه خودپرداز، عابربانکهای متصل یا اپلیکیشن بانکی تغییر داده و کارت را بسوزانید.


نظرات(0)